2026年10月21日夜から22日にかけて、日本国内の多くのウェブサイトやオンラインサービスが緊急メンテナンスや一時停止を実施しました。
普段利用している通販サイトやゲーム、行政機関のホームページなどが突然使えなくなり、驚いた人も多いのではないでしょうか。
今回の原因となったのは、ウェブサイトの運営に広く使われているプログラミング言語「PHP」に見つかった、2件の重大なセキュリティ上の欠陥です。
10月21日には高市早苗首相もXで緊急の対応を呼びかけ、各企業や自治体が対策を進めました。
「自分の個人情報は流出していない?」
「サイトが止まっているのは、ハッキングされたから?」
「いつになったら使えるようになる?」
こうした不安を抱いている人に、まずお伝えしたいことがあります。
今回、多くのサイトが利用できなくなったのは、実際に攻撃を受けたからとは限りません。被害を防ぐため、運営会社が自主的にサービスを停止したケースも数多くあります。
さらに、問題を修正するプログラムは、すでに10月21日夜に公開されています。
今回は、2026年10月22日時点の公式発表と報道をもとに、何が起きたのか、現在の状況、私たち利用者が取るべき行動をわかりやすく解説します。
PHPの脆弱性とは?そもそも何が起きたのか
今回の騒動の中心にあるのは「PHP」というプログラミング言語です。
PHPは、インターネット上のさまざまなサービスを動かすために使われています。
例えば、会員登録やログイン、ネットショッピング、ブログの記事表示、予約システムなどです。
利用者が普段目にするウェブページの裏側で、必要な情報を処理する役割を担っています。
特に、世界中で使われているブログ・ウェブサイト管理システム「WordPress」もPHPを利用しています。
そのため、PHPに深刻な問題が見つかると、特定の一社だけではなく、多くの企業や団体に影響が及ぶ可能性があります。
今回発見されたのは、外部から不正なプログラムを実行されるおそれがある、2件の重大な脆弱性です。
脆弱性とは、ソフトウェアに存在するセキュリティ上の弱点のことです。
家に例えるなら、普段はしっかり鍵をかけているのに、思わぬ場所に侵入できる隙間が見つかったようなものです。
今回の問題は、その隙間が非常に危険なものだったため、世界中で緊急対応が必要になりました。
重大な脆弱性は2件!危険度はどれくらい?
PHPの開発チームは、今回の2件の脆弱性について、いずれもCVSS v4.0で9.2という深刻度を公表しました。
CVSSは、セキュリティ上の問題がどれほど深刻かを数値で評価する仕組みです。
最大値は10.0で、9.2は非常に危険度が高いことを意味します。
今回の脆弱性には、次の識別番号が付けられています。
- CVE-2026-109618
- CVE-2026-109619
問題となるのは、条件がそろうと、攻撃者がログインなどの認証を経ずに、遠隔からサーバー上で不正なプログラムを実行できる可能性があることです。
これを専門用語で「リモートコード実行」と呼びます。
仮に悪用された場合、ウェブサイトの改ざんやサーバー内の情報の窃取、システムの乗っ取りなどにつながるおそれがあります。
ただし、ここは重要なポイントです。
脆弱性が発見されたことと、実際にすべてのサイトが攻撃されたことは同じではありません。
危険な弱点が見つかったため、攻撃される前に対策を進めている企業もあります。
高市早苗首相がXで緊急呼びかけ!何をお願いした?
今回のニュースが大きく注目された理由の一つが、高市早苗首相によるXへの投稿です。
皆様に、今夜に対応して頂きたい大至急のお願いです。 多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。 公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。 修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。 国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。 国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
— 高市早苗 (@takaichi_sanae) October 21, 2026
10月21日午後9時55分ごろ、高市首相はPHPの重大な脆弱性について、ウェブサイト運営者などに緊急対応を呼びかけました。
投稿では、10月21日午後11時に修正パッチが公開される予定であることを説明。
PHPを利用しているウェブサイトの運営者に対して、公開後できるだけ速やかに修正プログラムを適用できるよう準備することを求めました。
さらに、すぐに修正することが難しい場合には、ウェブサイトを一時停止することもリスクを減らす方法の一つだと案内しています。
つまり、今回の呼びかけは、一般の利用者にスマートフォンやパソコンの電源を切るよう求めたものではありません。
主な対象は、ウェブサイトを運営する企業や団体、システム管理者などです。
首相自らが特定のプログラミング言語の問題について注意喚起したことは異例で、IT業界でも大きな反響を呼びました。
PHPの修正パッチは公開された?現在の状況
2026年10月22日時点で、今回の脆弱性に対応したPHPの修正版はすでに公開されています。
PHPの公式サイトによると、10月21日に次のバージョンが公開されました。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
いずれも、今回の重大な脆弱性を修正するためのセキュリティリリースです。
PHPの開発チームは、利用者に速やかな更新を強く推奨しています。
つまり、修正方法がまだ見つかっていないという状況ではありません。
ただし、修正プログラムが公開されたからといって、世界中のウェブサイトが自動的に安全になったわけではありません。
実際に対策を完了するには、各企業やサーバー管理者が更新作業を行う必要があります。
更新に伴う動作確認などが必要な場合もあり、サービスによって復旧までの時間は異なります。
そのため、10月22日時点でも、一部のサービスでメンテナンスが続いている可能性があります。
なぜ多くのサイトが一斉に使えなくなったの?
今回の特徴は、多くの企業がほぼ同じタイミングでサービスを停止したことです。
これは、修正パッチが公開される前後に、攻撃を受ける危険を減らすためです。
脆弱性の情報が公表されると、攻撃者がその情報を利用しようとする可能性があります。
一方、企業側が修正プログラムを適用するには、準備や動作確認が必要です。
そこで、修正作業が完了するまで、いったんサービスを停止するという判断が行われました。
例えるなら、建物の防犯設備に重大な問題が見つかったため、修理が終わるまで一時的に立ち入りを制限するようなものです。
利用者にとっては不便ですが、安全を優先するための対応でもあります。
実際、国家サイバー統括室も、修正プログラムをすぐに適用できない場合は、ウェブサイトの一時停止がリスクを減らす方法になると案内しています。
したがって、サービスが停止しているからといって、その企業がすでにハッキングされたと考える必要はありません。
どのサイトが影響を受けた?国内の主なサービス
今回のPHPの脆弱性を受け、日本国内ではさまざまなサービスが緊急メンテナンスや一時停止を実施しました。
10月21日から22日にかけて報道された主な例を整理します。
| サービス・団体 | 報道・発表された対応 |
|---|---|
| BASE | 緊急メンテナンス |
| pixiv | 緊急メンテナンス |
| ニコニコ関連サービス | 緊急メンテナンス |
| DMM.com | 一部サービスなどで対応 |
| ウマ娘 プリティーダービー | 緊急メンテナンス |
| グランブルーファンタジー | 緊急メンテナンス |
| Shadowverse: Worlds Beyond | 緊急メンテナンス |
| コドモン | 緊急メンテナンス |
| 財務省 | ホームページの一部コンテンツを一時停止 |
これらは、今回の脆弱性への対応として停止やメンテナンスが報じられた事例です。
すべてのサービスが現在も停止しているという意味ではありません。
復旧時刻や利用可能な機能はサービスごとに異なるため、最新の情報は各社の公式サイトや公式Xで確認してください。
また、ここに名前が挙がっていないサービスでも、PHPを利用している場合には対応が必要になる可能性があります。
財務省のホームページも一部停止!行政機関にも影響
今回の問題は、民間企業だけでなく、行政機関にも影響を及ぼしています。
財務省は10月21日、PHPの脆弱性への対応として、ホームページの一部コンテンツやサービスを一時停止すると発表しました。
財務省によると、管理するウェブサーバーや関連システムについて、緊急点検と修正プログラムの適用作業を行うための措置です。
このように、行政機関がサイトの一部を停止することも、利用者の情報やシステムを守るための対応です。
なお、停止の対象はPHPで動作するウェブコンテンツなどとされており、財務省のすべてのサービスが停止したという意味ではありません。
行政手続きなどでサイトを利用する予定がある場合は、公式のお知らせを確認しましょう。
個人情報は大丈夫?利用者が最も心配なこと
今回のニュースで、多くの人が気になるのは個人情報への影響ではないでしょうか。
ネットショッピングの住所や電話番号、会員登録したメールアドレス、ログイン情報などが流出していないか、不安になる人もいると思います。
ここで大切なのは、次の3つを区別することです。
1つ目は、脆弱性が存在すること。
これは、ソフトウェアに攻撃される可能性のある弱点が見つかったという意味です。
2つ目は、実際に攻撃を受けたこと。
攻撃者が脆弱性を悪用しようとした、あるいはシステムに侵入した可能性がある状態です。
3つ目は、個人情報が流出したこと。
実際に情報が外部へ持ち出されたなどの事実が確認された状態です。
この3つは同じではありません。
今回の脆弱性が重大であることは確かですが、それだけで利用者全員の個人情報が流出したとはいえません。
一方、実際の攻撃の試みも報じられているため、すべてのサイトが安全だったと断定することもできません。
個人情報への影響については、各サービスの調査結果や公式発表を確認する必要があります。
一般ユーザーが今すぐやるべきことは?
普段、ネットショッピングやSNS、ゲームなどを利用している人は、何をすればよいのでしょうか。
まず、今回のPHPの修正作業は、基本的にウェブサイトの運営者やサーバー管理者が行うものです。
一般利用者が、自分のスマートフォンやパソコンにPHPの修正パッチを入れる必要は通常ありません。
また、今回のニュースを理由に、自宅のWi-Fiを切ったり、スマートフォンの電源を落としたりする必要もありません。
そのうえで、次のような行動をおすすめします。
① 利用できないサイトは無理にアクセスせず、公式案内を確認する
サイトがメンテナンス中の場合は、復旧のお知らせを待ちましょう。
一時停止は安全対策のために行われている可能性があります。
② 不審なメールやSMSに注意する
今回のニュースに便乗し、「緊急のセキュリティ確認が必要」「アカウントを保護するためログインしてください」などと誘導する偽メールが出回る可能性もあります。
メールに記載されたリンクを安易に開かず、普段使っている公式アプリやブックマークから確認するようにしましょう。
③ パスワード変更は公式発表を確認して判断する
今回の脆弱性が見つかったからといって、すべてのサイトのパスワードを直ちに変更しなければならないわけではありません。
ただし、利用しているサービスから情報流出やパスワード変更の案内が出た場合は、その指示に従ってください。
また、複数のサービスで同じパスワードを使っている場合は、この機会に見直すとよいでしょう。
④ スマートフォンやブラウザーは普段どおり更新する
今回のPHPの問題とは別に、スマートフォンのOSやブラウザーを最新の状態に保つことは、日常的なセキュリティ対策として有効です。
ただし、OSの更新だけで、サイト側のPHPの脆弱性が修正されるわけではありません。
「自宅のWi-Fiを全部切る」は必要?
Xでは、今回の騒動に関連して、太田光代さんが自宅のWi-Fiや通信機器の電源を切るという趣旨の投稿をしたことも話題になりました。
これは私の個人的な例として、もし参考になれば。 設置しているWi-Fiの電源を、私は切ります。 iPhone、Android、PC等、通信機器の電源を切ります。 ゲーム等や課金がある該当アプリをログアウト又は一度削除します。 そのまま明日昼頃迄は様子をみます。 今夜の問題だけではありませんが、何事もありませんように。
— 太田光代 (@ota324) October 21, 2026
しかし、今回の問題は、主にウェブサイトを動かしているサーバー側のPHPに関するものです。
一般家庭のWi-Fiルーターやスマートフォンが、今回の脆弱性によって直ちに危険になるという意味ではありません。
そのため、普段どおりインターネットを利用している人が、今回のニュースだけを理由にすべての通信機器の電源を切る必要は通常ありません。
もちろん、個別の機器メーカーからセキュリティ上の注意喚起が出た場合には、別途対応が必要です。
大切なのは、問題がどこで発生しているのかを正しく理解することです。
WordPressを使っている人はどうすればいい?
WordPressでブログやウェブサイトを運営している人は、一般の利用者とは少し事情が異なります。
WordPressはPHPを利用して動作するため、サーバー側のPHPのバージョンを確認する必要があります。
ただし、WordPressの管理画面でプラグインを更新するだけでは、今回のPHP本体の脆弱性を修正できるとは限りません。
重要なのは、サーバーで動いているPHPが適切な修正版になっているかどうかです。
レンタルサーバーを利用している場合は、まずサーバー会社の公式なお知らせを確認してください。
自動更新によって対策が行われる場合もあれば、利用者自身でバージョン変更などが必要になる場合もあります。
また、古いPHPを使用している場合は、修正版への更新だけでなく、サポートされている新しい系列への移行が必要になることもあります。
更新作業によってサイトの表示やプラグインに影響が出る場合もあるため、バックアップを保存し、サーバー会社の案内に沿って対応することが大切です。
今後、ウェブサイトはいつ復旧する?
今回の問題に対応する修正パッチは、すでに公開されています。
そのため、各企業や団体が更新と動作確認を終えれば、サービスを再開できる可能性があります。
ただし、すべてのサービスが同じ時刻に復旧するわけではありません。
サーバーの構成や利用しているソフトウェアによって、必要な作業が異なるためです。
また、攻撃を受けた形跡がないか調査している場合には、復旧までにさらに時間がかかることも考えられます。
2026年10月22日時点では、国内すべてのサービスの復旧状況を一覧で確認できる公式な情報はありません。
そのため、利用したいサービスごとに公式のお知らせを確認するのが確実です。
まとめ|サイトの一時停止は利用者を守るための対応でもある
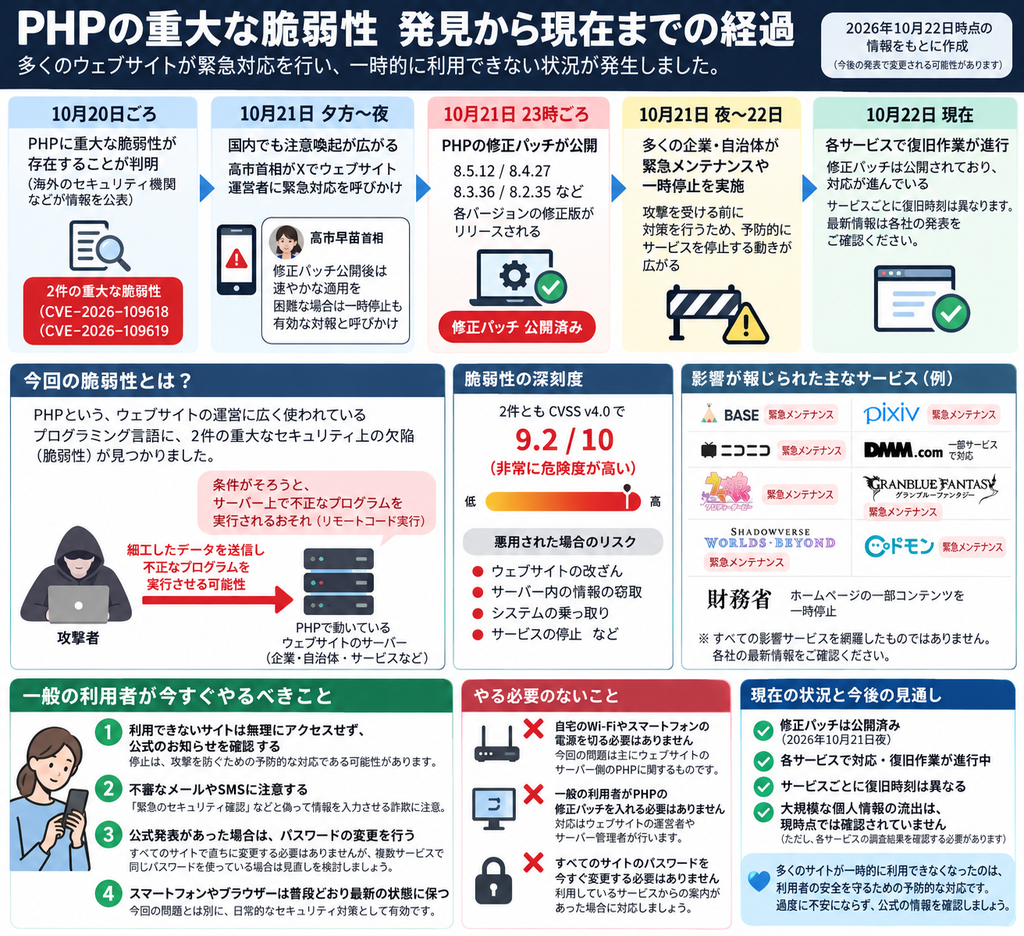
2026年10月21日、ウェブサイトの運営に広く使われるPHPに、2件の重大な脆弱性が見つかったことを受け、国内外で緊急対応が行われました。
日本では高市早苗首相もXで対応を呼びかけ、BASEやpixiv、ニコニコ、各種オンラインゲーム、行政機関などが緊急メンテナンスや一時停止を実施しました。
今回の脆弱性は、条件によっては外部からサーバー上で不正なプログラムを実行されるおそれがある、非常に深刻なものです。
一方、修正パッチは10月21日夜に公開され、各サービスで対応が進められています。
ここで覚えておきたいのは、サイトが利用できなくなったからといって、必ずしもハッキングや個人情報の流出が発生したわけではないということです。
被害を未然に防ぐため、あえてサービスを一時停止している企業もあります。
一般の利用者は、慌てて自宅のWi-Fiを切ったり、すべてのパスワードを変更したりする必要は通常ありません。
まずは利用しているサービスの公式案内を確認し、不審なメールや偽の復旧案内に注意しましょう。
インターネットの安全を守るためには、ときに一時的な不便が必要になることもあります。
今回の緊急メンテナンスも、私たちが安心してサービスを使い続けるための重要な対応の一つといえるでしょう。