2026年10月30日更新
「なんでこんなにサイバー攻撃を受けているの?」
2026年10月30日、Xでは日本国内のサイバー攻撃を心配する投稿が注目を集めています。
企業の個人情報漏えいや不正アクセスのニュースが続くと、「日本だけが狙われているの?」「何か大きな事件の前触れなの?」と不安になる人もいるでしょう。
実際に、2026年9月から10月にかけて国内企業などで不正アクセスによる情報漏えいが相次ぎ、政府やセキュリティ専門機関が注意喚起を行っています。
今回は、確認できた被害の実態、攻撃が続く理由、私たちの生活への影響、今できる対策を整理します。
【30秒でわかる】日本で相次ぐサイバー攻撃
| 疑問 | 現時点でわかっていること |
|---|---|
| 本当に攻撃が増えている? | 2026年9〜10月に国内組織で不正アクセス被害の公表が相次いでいる |
| 日本だけが標的? | 日本以外のWebサービスへの攻撃も確認されている |
| 誰が攻撃している? | すべての事件で攻撃者が特定されたわけではない |
| AIが使われている? | 一部の攻撃でAIを使った脆弱性探索などが確認されている |
| 戦争の前触れ? | 一連の事件が戦争準備であるという証拠は確認されていない |
| 個人への影響は? | 情報漏えい後の詐欺メールや不正ログインなどに注意が必要 |
2026年10月、日本で何が起きている?
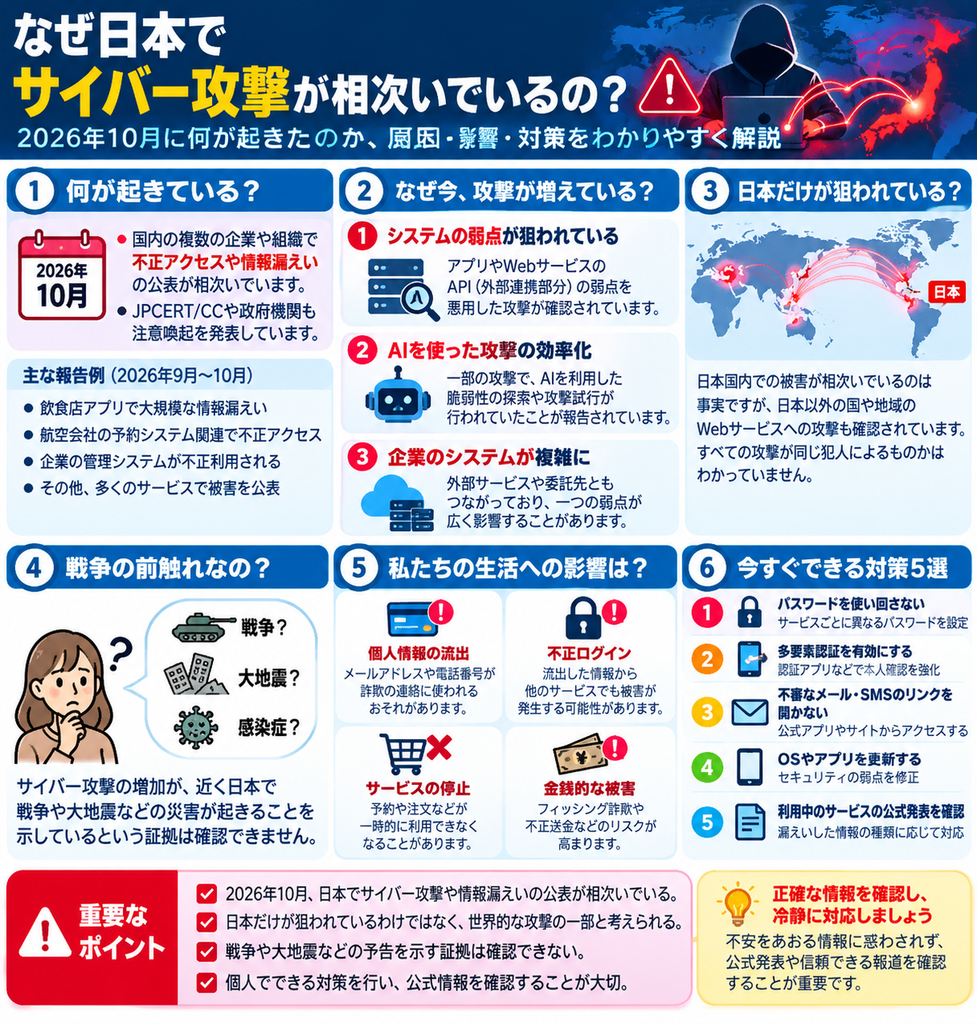
2026年10月8日、サイバーセキュリティの専門機関であるJPCERT/CCは、国内の複数組織で相次ぐ不正アクセスについて注意喚起を公開しました。
対象となっているのは、一般利用者向けアプリだけではありません。
企業が使う管理システムや、外部からアクセスできるWebサービスなどでも被害が報告されています。
政府のサイバーセキュリティ関連サイトにも、総務省、経済産業省、情報処理推進機構(IPA)、情報通信研究機構(NICT)などによる注意喚起が掲載されています。
つまり、SNSだけで騒がれている問題ではなく、実際に複数の公的機関が対応を呼びかけている状況です。
なぜ日本でサイバー攻撃が相次いでいるの?
現時点では、すべての事件に共通する一つの原因が判明したわけではありません。
ただし、JPCERT/CCの調査から、最近の攻撃についていくつかの特徴が見えてきています。
① アプリやWebサービスの弱点が狙われている
企業のシステムには、スマートフォンアプリとサーバーを接続するAPIという仕組みがあります。
攻撃者はアプリの構造を解析し、APIやサーバーに弱点がないかを調べていたことが確認されています。
弱点が悪用されると、企業が保管する個人情報などが流出するおそれがあります。
② AIを使った攻撃の効率化
JPCERT/CCは、一部の攻撃でAIを利用した脆弱性の探索や攻撃試行が行われていたことを確認しています。
AIによって攻撃の準備や調査が効率化される可能性があります。
ただし、今回報告されたすべての被害がAIによる攻撃だったという意味ではありません。
③ 企業のシステムが複雑になっている
現在の企業活動では、予約、会員登録、決済、顧客管理など、さまざまなサービスがネットワークでつながっています。
自社だけでなく、外部委託先や関連サービスを通じて情報が扱われることもあります。
そのため、一つのシステムの弱点が、多くの利用者に影響する場合があります。
実際にどんな被害が報告されている?
2026年10月30日には、ANAの予約システムに関係する委託先への不正アクセスが報じられ、個人情報が参照された形跡があるとされています。
また、10月上旬には国内の飲食店アプリなどでも大規模な個人情報漏えいが公表されました。
ただし、これらの事件は被害の対象や侵入経路、確認状況がそれぞれ異なります。
複数の事件が同時期に起きているからといって、同じ犯人による一斉攻撃だと断定することはできません。
日本だけが狙われている?世界規模の攻撃なの?
日本国内での被害が相次いでいるのは事実です。
一方、JPCERT/CCの調査では、今回調べた攻撃元サーバーが、日本以外の地域向けWebサービスも標的にしていたことが確認されています。
したがって、「日本だけが集中的に攻撃されている」とは言い切れません。
サイバー攻撃は国境を越えて行われるため、被害が発生した国と攻撃者の所在地が一致するとも限りません。
サイバー攻撃は戦争の前触れなの?
Xでは、サイバー攻撃の増加を戦争や国家間の対立と結びつける意見も見られます。
実際に、国家が関与するとみられるサイバー攻撃は世界各地で問題になっています。
しかし、2026年10月に国内で相次いだ不正アクセスが、近く日本で戦争が起きることを示しているという証拠は確認できません。
サイバー犯罪には、金銭目的の情報窃取、システムの脆弱性の悪用、ランサムウェアなど、さまざまな種類があります。
被害が相次いでいる事実と、その背景に特定の軍事目的があるという推測は分けて考える必要があります。
サイバー攻撃で私たちの生活はどうなる?
一般利用者にとって注意したいのは、個人情報の流出と、その情報を悪用した二次被害です。
例えば、流出したメールアドレスや電話番号が詐欺の連絡に利用されたり、使い回していたパスワードが別のサービスへの不正ログインに悪用されたりするおそれがあります。
また、企業のシステムが停止すると、予約や注文などのサービスが一時的に利用できなくなることもあります。
ただし、情報漏えいが報じられたからといって、すべての利用者の銀行口座からお金が引き出されるわけではありません。
どの情報が漏えいしたかによって、必要な対応は異なります。
今すぐできるサイバー攻撃への対策5選
① 同じパスワードを使い回さない
メール、通販、SNS、金融サービスで同じパスワードを使用している場合は、サービスごとに異なるものに変更しましょう。
② 多要素認証を有効にする
パスワードに加え、認証アプリなどによる本人確認を設定すると、不正ログイン対策になります。
③ 不審なメールやSMSのリンクを開かない
「アカウントが停止される」「本人確認が必要」などと急がせるメッセージには注意してください。
確認が必要な場合は、メール内のリンクではなく公式アプリや公式サイトからアクセスしましょう。
④ スマートフォンやアプリを更新する
OSやアプリのアップデートには、セキュリティ上の弱点を修正するものがあります。
利用可能な更新を確認しましょう。
⑤ 利用中のサービスの公式発表を確認する
不正アクセスの報道があった場合は、利用しているサービスの公式発表を確認してください。
漏えいした情報の種類や、パスワード変更などの必要な対応が案内される場合があります。
まとめ|攻撃の増加は事実、ただし戦争の予告ではない
2026年10月、日本国内では不正アクセスや個人情報漏えいの公表が相次いでいます。
JPCERT/CCなどの専門機関は、AIを使った脆弱性探索を含む攻撃の特徴を報告し、注意喚起を続けています。
一方、複数の事件がすべて同じ攻撃者によるものだとか、戦争の前触れだといった主張は、確認された事実ではありません。
必要以上に不安を広げるのではなく、利用サービスの公式発表を確認し、パスワードや認証設定を見直すことが現実的な対策です。
参考資料
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日公開、23日更新)
https://www.jpcert.or.jp/at/2026/at260030.html - JPCERT/CC Eyes「連続不正アクセス事案の攻撃手法に関する調査」(2026年10月15日)
https://blogs.jpcert.or.jp/ja/2026/10/web_api_attacks.html - 政府サイバー対応特設サイト
https://www.cyber.go.jp/tokusetsu/contactpoint_advisory_hub/index.html - テレビ朝日「相次ぐ不正アクセスに関する情報まとめ」(2026年10月30日)
https://news.tv-asahi.co.jp/news_economy/articles/900201246.html
※この記事は2026年10月30日時点の公表情報に基づいています。